SMB-Freigaben mit S3-WORM
Mit eEKAS können Sie einen WORM-geschützten S3-Bucket als SMB-Freigabe bereitstellen. Benutzer legen Dateien mit ihrem gewohnten SMB-Client ab; neue Objekte erhalten die COMPLIANCE-Standardaufbewahrung des Buckets. Dieses Kapitel beschreibt Einrichtung, Zugriffsrechte und Betrieb.
Funktionsweise und Einsatzgebiete
Das SMB-Gateway stellt den ausgewählten S3-Bucket direkt bereit. Dateien sind über SMB und im Bucket sichtbar; es entsteht keine separate Archivkopie. SMB-2- und SMB-3-Clients werden unterstützt. Die IP-Gruppe stellt die Dienstadresse bereit und verschiebt das Gateway zwischen geeigneten Knoten.
Die Freigabe eignet sich für abgeschlossene Dokumente, Nachweise, Exporte und andere Daten, die einmal geschrieben und anschließend aufbewahrt werden. Während der Aufbewahrung werden Überschreiben, Umbenennen und Löschen geschlossener geschützter Dateien über SMB abgewiesen. Planen Sie Ordnerstruktur und Dateinamen vor der Ablage. Für fortlaufend veränderte Dateien, Datenbanken und Anwendungen mit Bereichssperren verwenden Sie eine normale SMB-Freigabe.
COMPLIANCE schützt Objektversionen: Die Aufbewahrung vorhandener geschützter Versionen kann nicht verkürzt werden. Nach Ablauf ist Löschen möglich; Objekte werden dadurch nicht automatisch entfernt. WORM ersetzt kein Backup oder Replikation.
1. Voraussetzungen
- Funktionsfähiger eEKAS-Cluster mit fertig erstelltem S3-Clusterlaufwerk.
- IP-Gruppe mit mindestens einer Dienstadresse und allen vorgesehenen Gateway-Knoten.
- DNS und Routing, über die SMB-Clients die Dienstadresse erreichen.
- SMB- oder Verzeichnisbenutzer und Gruppen für den Freigabezugriff.
- Festgelegte Aufbewahrungsdauer und genügend Speicherkapazität.
2. WORM-Bucket und SMB-Gateway erstellen
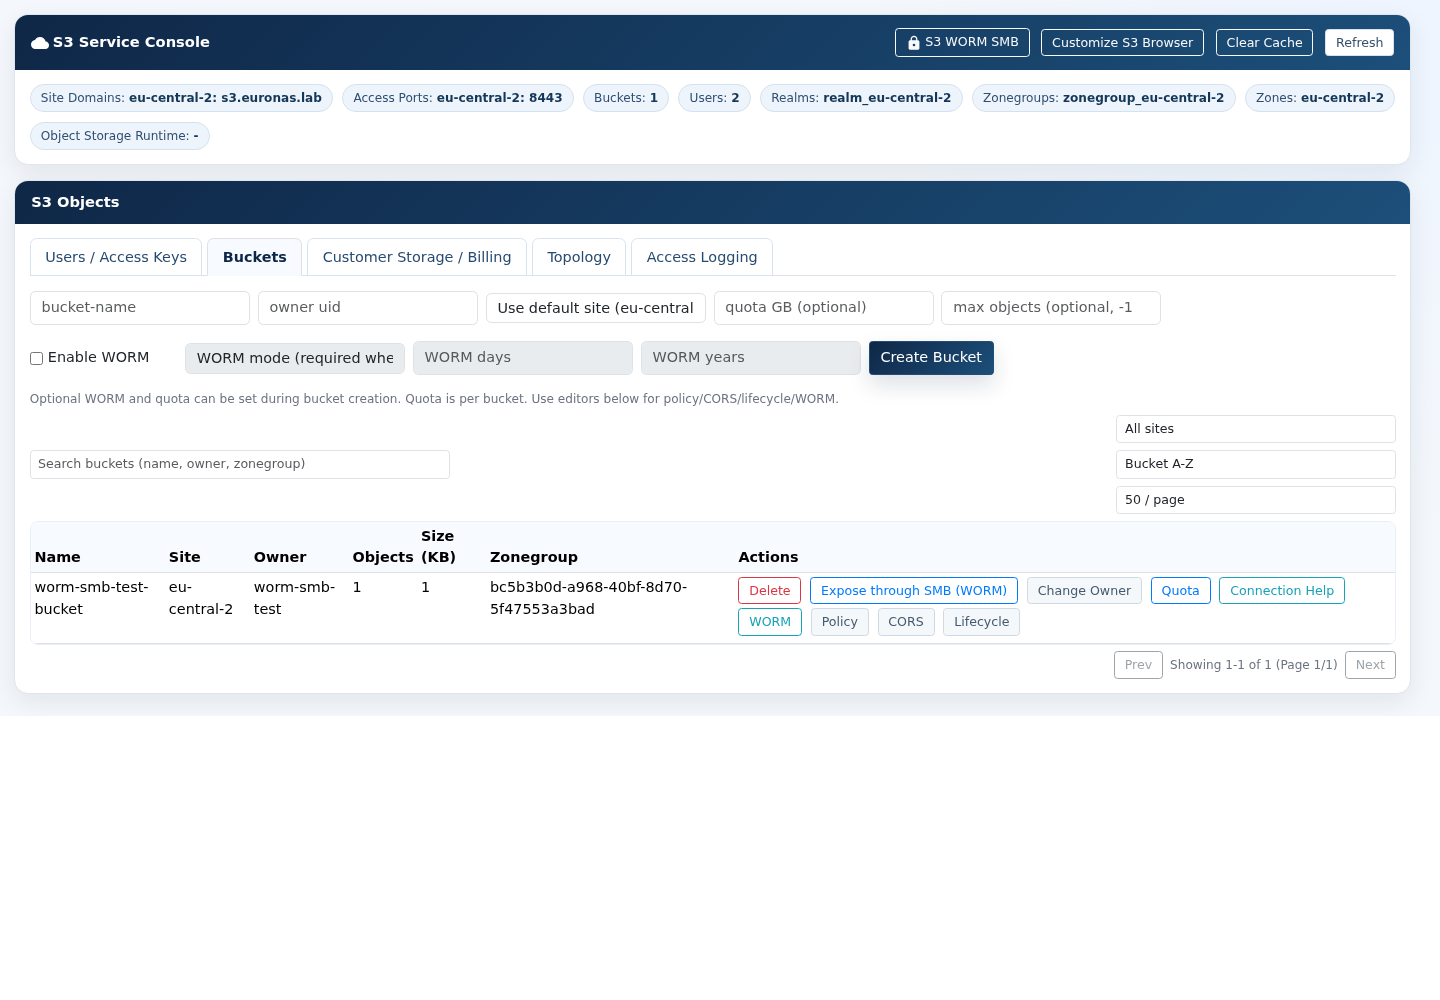
- Öffnen Sie S3 Management → Users / Access Keys. Erstellen Sie bei Bedarf eine eigene S3-Identität als Bucket-Eigentümer.
- Öffnen Sie Buckets und erstellen Sie einen Bucket. Aktivieren Sie WORM, wählen Sie COMPLIANCE und geben Sie die Aufbewahrung in Tagen oder Jahren ein.
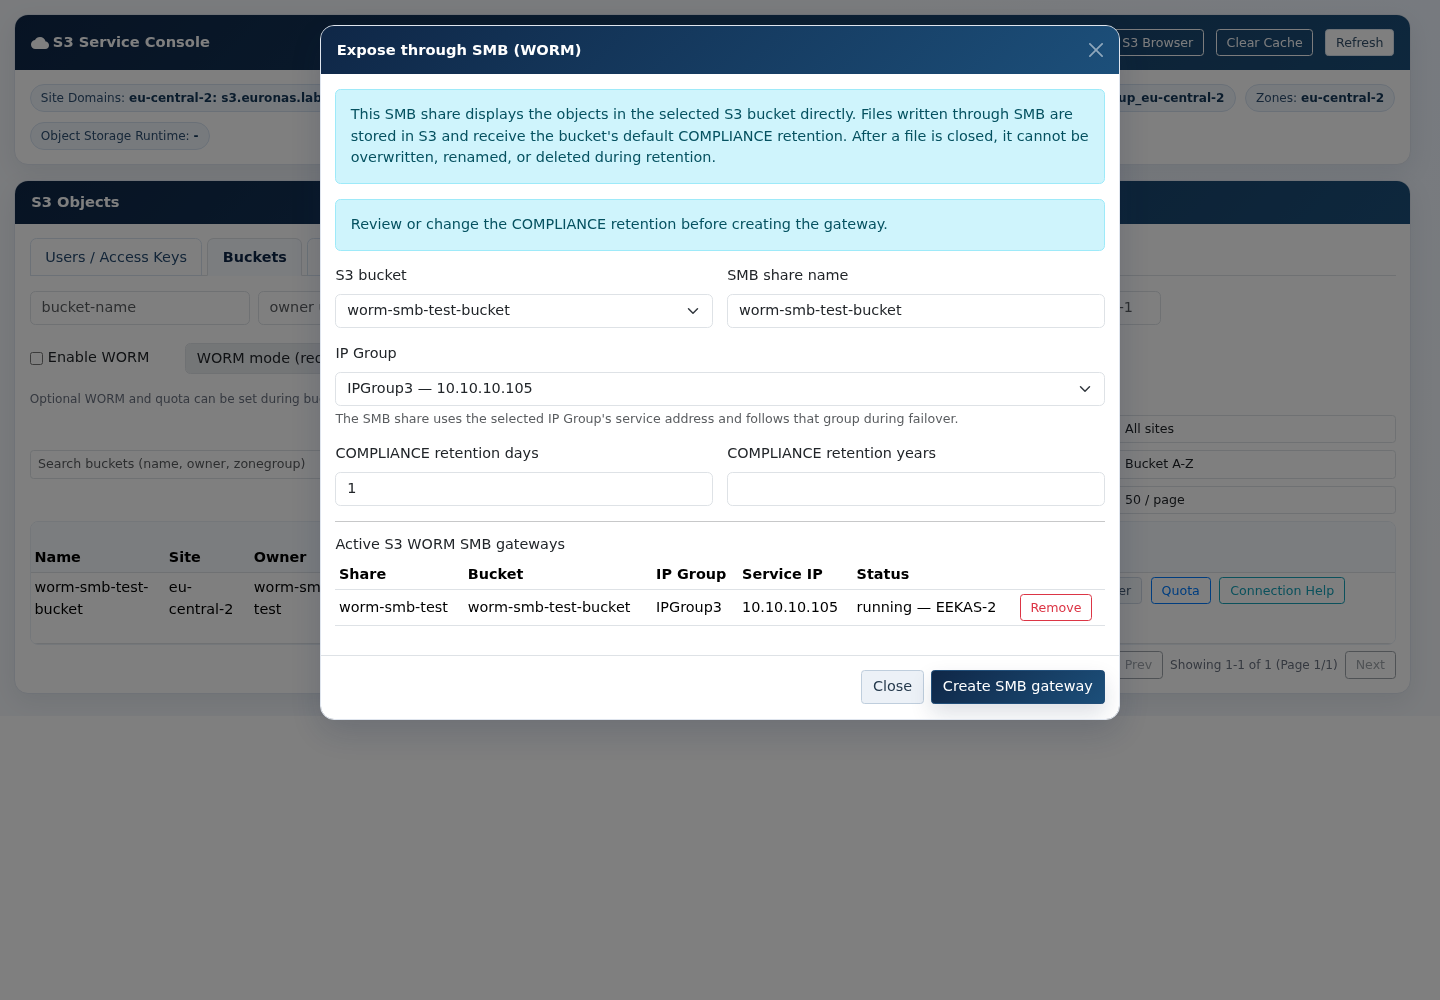
- Wählen Sie in der Bucket-Zeile Expose through SMB (WORM).
- Bestätigen Sie den Bucket und geben Sie den Namen der SMB-Freigabe ein.
- Wählen Sie die IP-Gruppe. Ist nur eine geeignete Gruppe vorhanden, ist sie vorausgewählt.
- Prüfen Sie die COMPLIANCE-Aufbewahrung und erstellen Sie das SMB-Gateway.
3. SMB-Zugriff konfigurieren
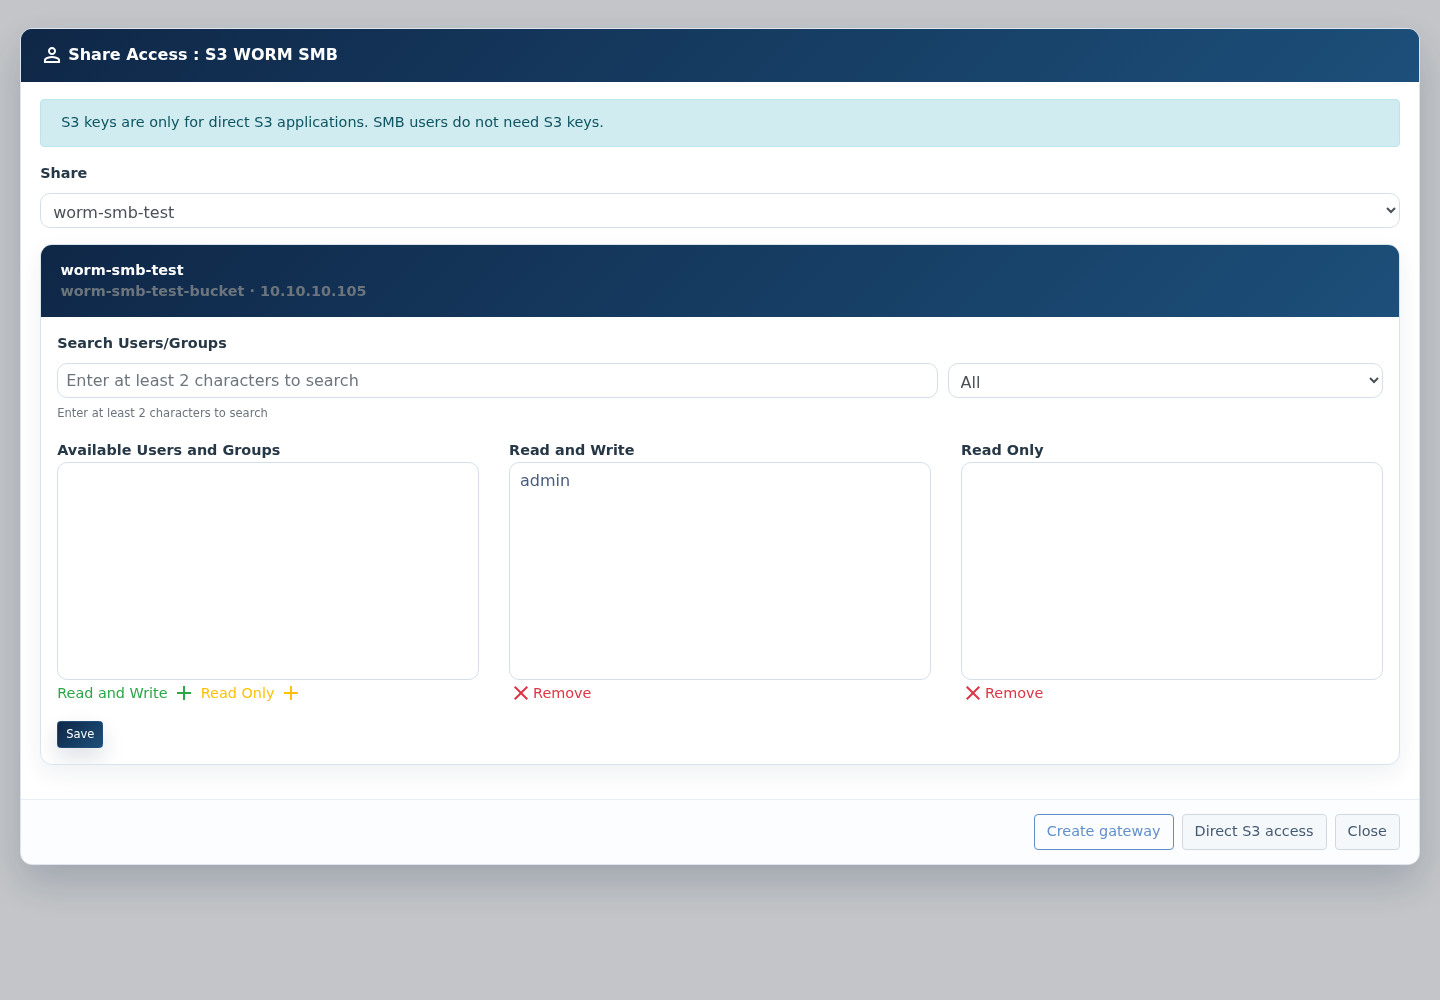
- Öffnen Sie unter Share Management den Freigabezugriff (Share Access) der S3-WORM-SMB-Freigabe.
- Wählen Sie bei mehreren Gateways die gewünschte Freigabe.
- Suchen Sie Benutzer oder Gruppen.
- Ordnen Sie jede Identität Lesen und Schreiben oder Nur lesen zu.
- Speichern Sie die Berechtigungen. Die lokale Standard-SMB-Identität ist admin, bis der Zugriff geändert wird.
Lesen und Schreiben erlaubt die Ablage neuer Dateien, hebt aber den WORM-Schutz vorhandener geschützter Dateien nicht auf. SMB-Benutzer benötigen keine S3-Schlüssel.
4. Optionaler direkter S3-Zugriff
Verwenden Sie direkte S3-Zugangsdaten nur für Anwendungen, die über die S3-API zugreifen.
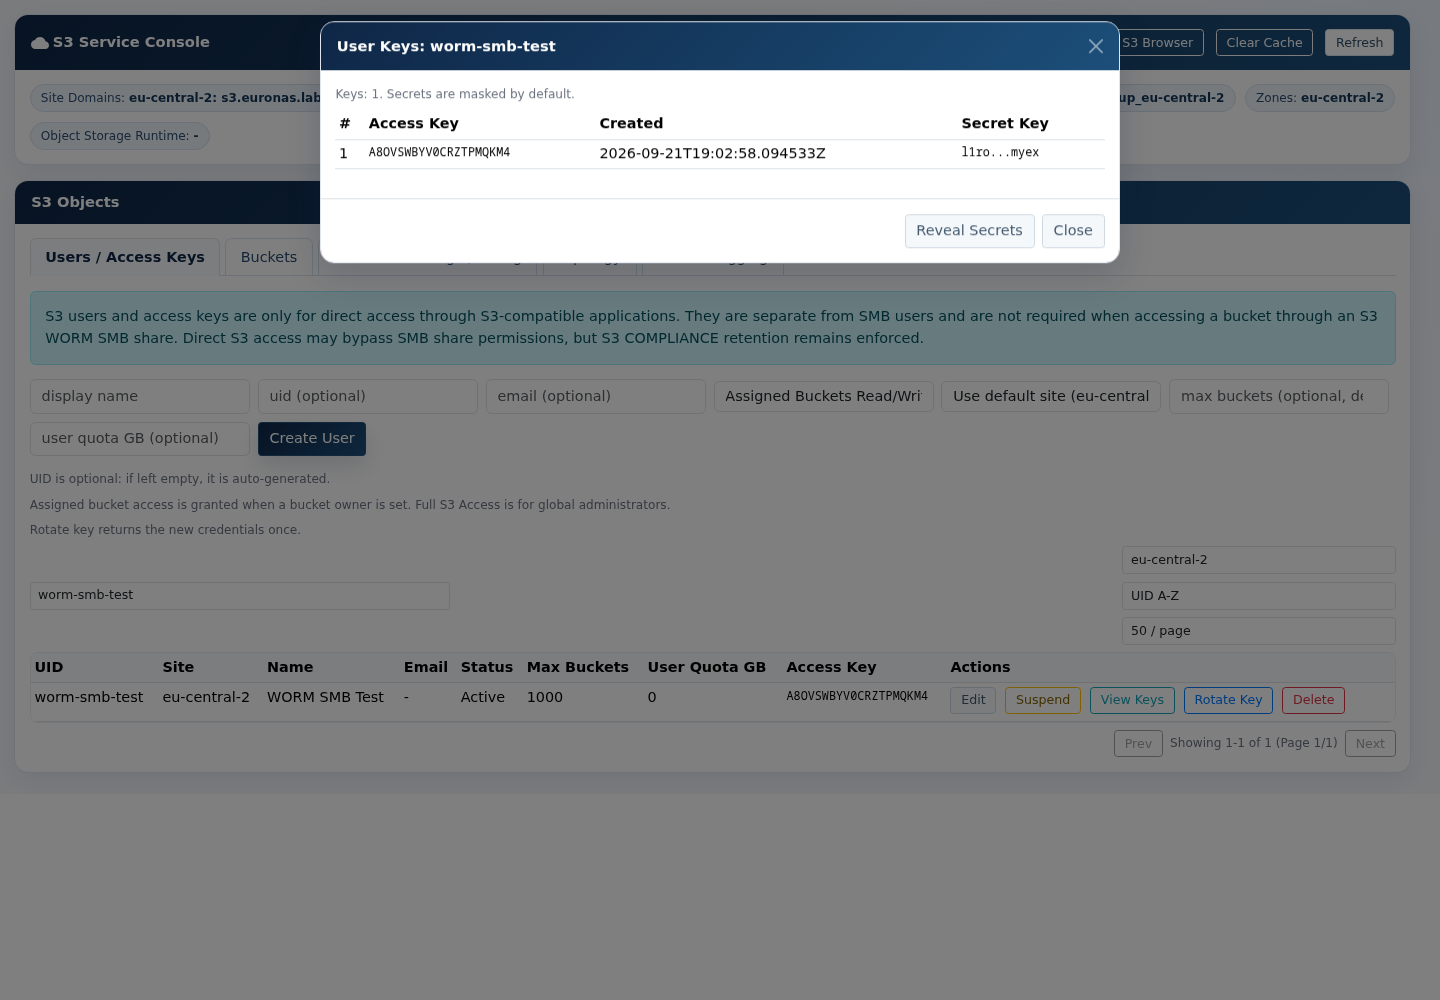
- Wählen Sie im Freigabezugriff die Freigabe und Direkter S3-Zugriff / Direct S3 access. eEKAS öffnet den Benutzer- und Schlüsseldialog des Bucket-Eigentümers.
- Der Zugriffsschlüssel wird angezeigt, das Geheimnis ist maskiert. Blenden Sie es nur zum Kopieren in eine vertrauenswürdige S3-Anwendung ein.
- Speichern Sie die Zugangsdaten in einem freigegebenen Geheimnisspeicher. Eine Rotation macht die bisherigen Zugangsdaten ungültig; aktualisieren Sie die betroffenen Anwendungen.
Ein direkter S3-Client kann bei passenden Berechtigungen neuere Versionen oder Löschmarkierungen erzeugen. Eine Löschmarkierung kann das Objekt in einer normalen Liste ausblenden, löscht aber keine aufbewahrte Version. Geben Sie direkte Schlüssel deshalb nur bei Bedarf aus.
5. Einrichtung prüfen und Betrieb überwachen
| Prüfung | Erwartetes Ergebnis |
|---|---|
| Gateway | Aktiv und der vorgesehenen IP-Gruppe zugeordnet. |
| SMB-Zugriff | Berechtigter Benutzer öffnet die Freigabe, erstellt eine Testdatei, schließt sie und liest sie erneut. |
| WORM | Überschreiben, Umbenennen und Löschen werden während der Aufbewahrung abgewiesen. |
| S3-Sichtbarkeit | Dasselbe Objekt ist im ausgewählten Bucket sichtbar. |
| Aufbewahrung | Die Objektversion zeigt COMPLIANCE und ein Aufbewahrungsdatum. |
| Dienstverschiebung | Nach geplantem Knotenwechsel sind dieselbe Dienstadresse und Freigabe auf einem anderen geeigneten Knoten verfügbar. |
Überwachen Sie Kapazität, Gateway-Zustand, Aufbewahrungsrichtlinie, Zugriffszuordnungen und Wiederherstellungsbereitschaft. Für standortübergreifende Absicherung und unabhängige Backups siehe S3 Site Replication. Prüfen Sie dabei auch die Wiederherstellung von Freigaben, Identitäten und Gateway-Konfiguration.
6. Fehlerbehebung
| Symptom | Maßnahme |
|---|---|
| Keine Buckets im Gateway-Dialog | S3-Clusterlaufwerk muss fertig sein; Bucket darf keinem anderen WORM-SMB-Gateway zugeordnet sein. |
| Keine IP-Gruppe auswählbar | IP-Gruppe mit Dienstadresse und geeigneten Knoten erstellen, Dialog erneut öffnen. |
| Freigabe nicht erreichbar | Dienstadresse und Benutzerzuordnung im Freigabezugriff prüfen. |
| Dateien sichtbar, aber unveränderlich | Bei geschützten Dateien während der Aufbewahrung erwartet. Für veränderliche Inhalte normale SMB-Freigabe nutzen. |
| S3-Schlüssel nicht sichtbar | Direkten S3-Zugriff der Freigabe öffnen; Geheimnis nur bei Bedarf einblenden. |
| Direktes S3-Löschen scheint erfolgreich | Versioniertes Löschen kann eine Löschmarkierung erzeugen. Die geschützte Version bleibt bis zum Ablaufdatum erhalten. |
7. Gateway entfernen
Beim Entfernen des SMB-Gateways bleiben der S3-Bucket und aufbewahrte Objekte erhalten. Prüfen Sie vor einer Bucket-Löschung die Aufbewahrungsvorgaben.