Bucket-Verwaltung - Quota, WORM, Policy und Lifecycle
Der Tab Buckets ist die zentrale Stelle für Bucket-Erstellung und Bucket-bezogene Einstellungen.
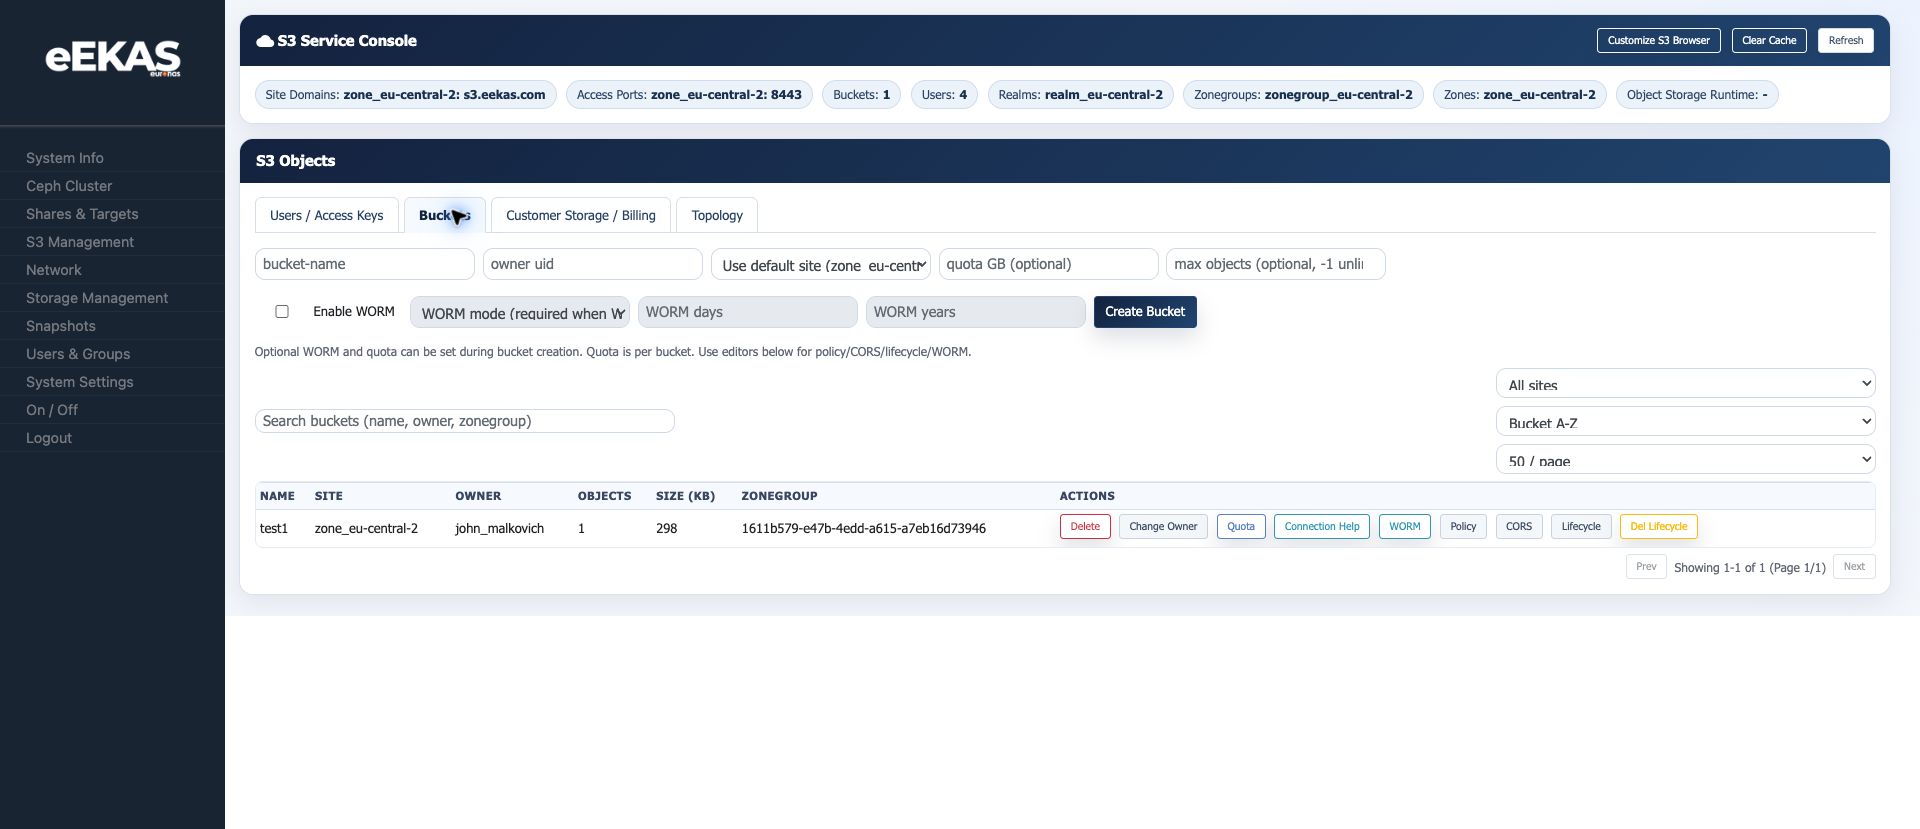
Bucket erstellen
| Feld | Beschreibung |
|---|---|
| Bucket name | Name des S3 Buckets. Für maximale Client-Kompatibilität sollten DNS-sichere Kleinbuchstaben verwendet werden. |
| Owner UID | S3-Benutzer, dem der Bucket gehört. |
| Site | Standort bzw. Zone, auf der der Bucket angelegt wird. |
Quota konfigurieren
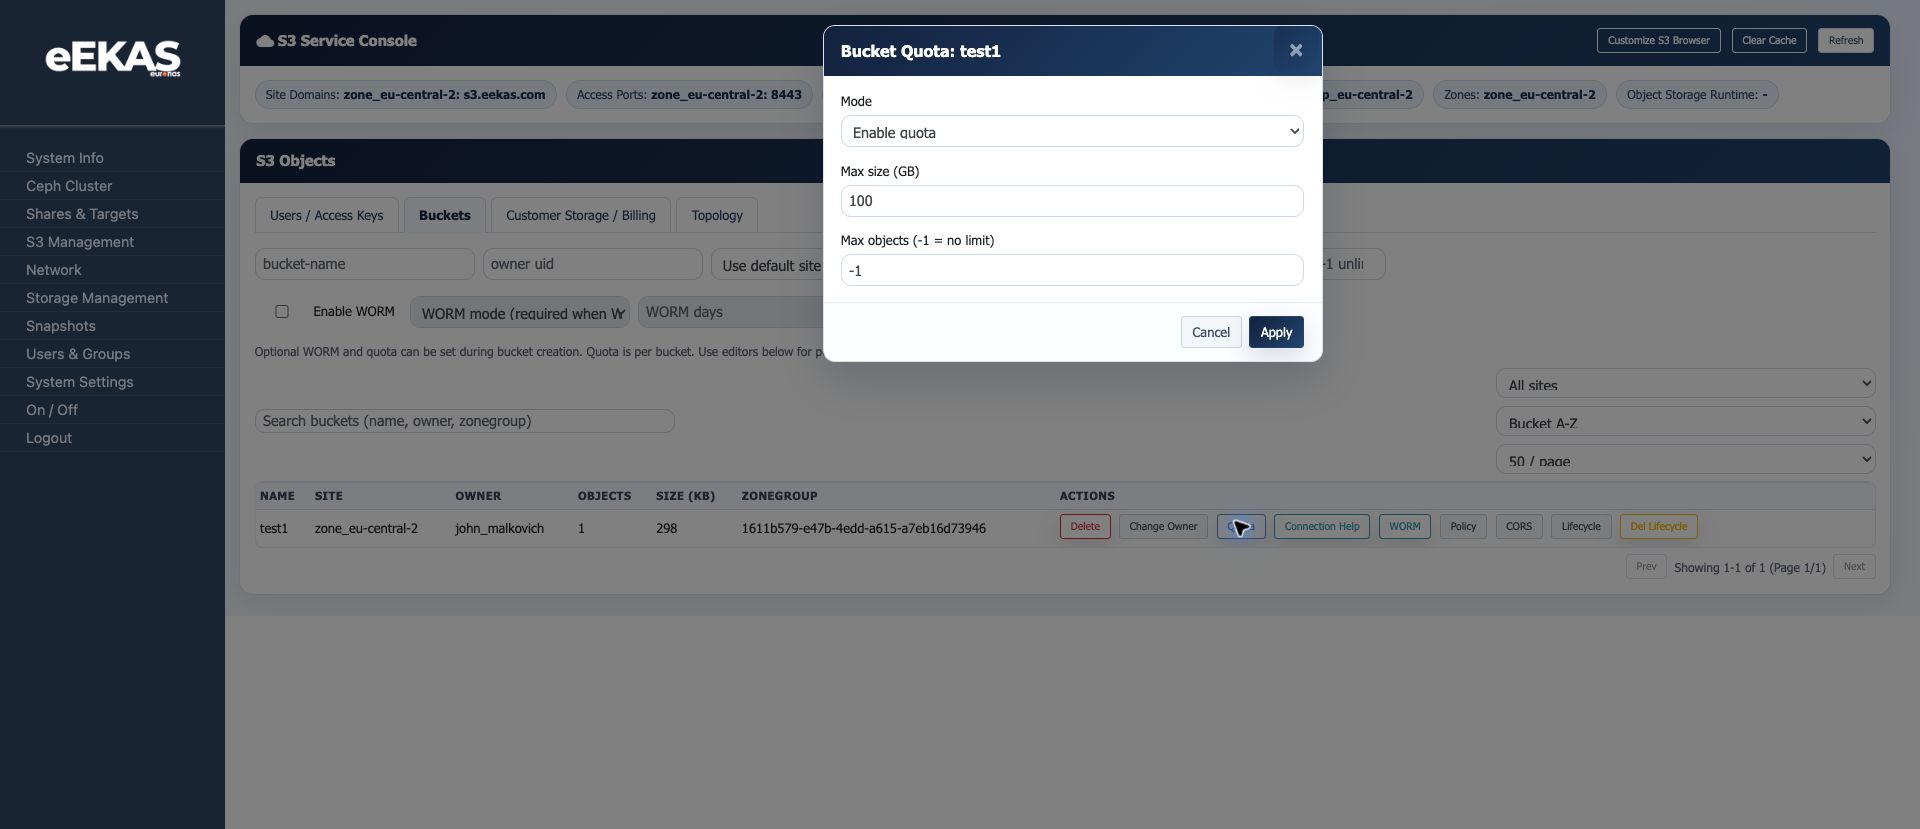
Bucket-Quotas begrenzen den Speicherverbrauch eines einzelnen Buckets. Das ist besonders wichtig bei Multi-Tenant-Umgebungen, Abrechnung pro Kunde oder Backup-Zielen.
Verbindungsinformationen
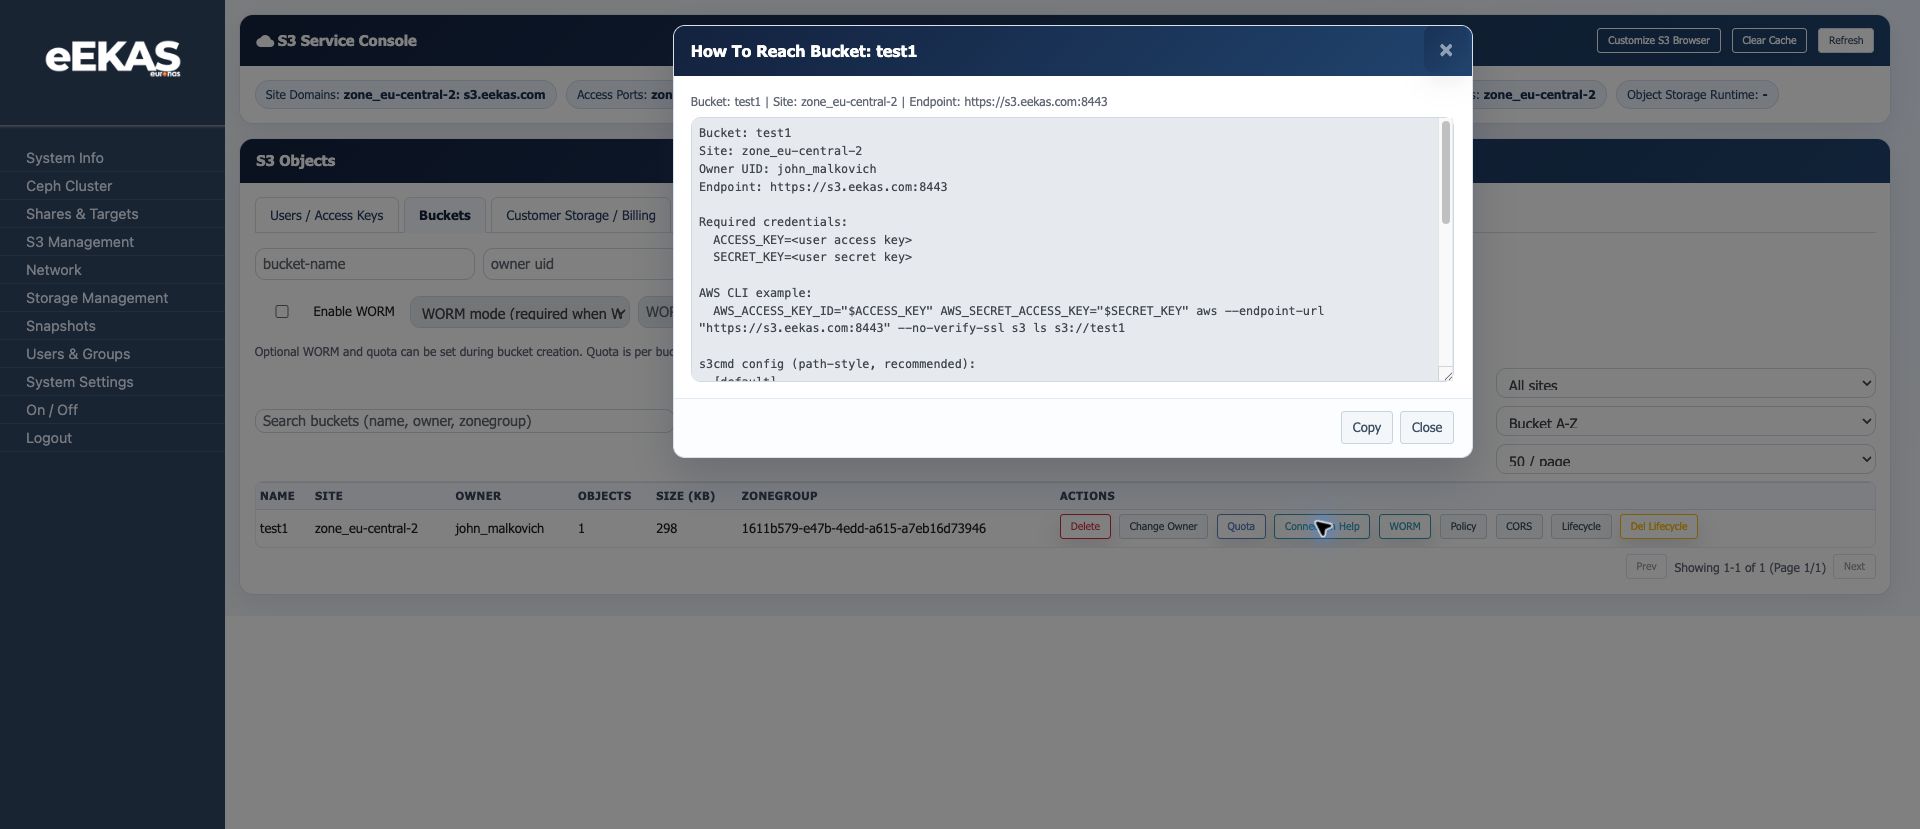
Dokumentieren Sie für Benutzer mindestens S3 Endpoint, Port, Bucket-Name, Access Key, Secret Key und die gewünschte Region/Site, falls der Client danach fragt.
WORM und Retention
WORM-Funktionen schützen Objekte vor Veränderung oder Löschung innerhalb definierter Aufbewahrungszeiten. Aktivieren Sie diese Funktion nur, wenn die Konsequenzen klar sind, da Retention-Regeln operative Löschungen verhindern können.
Bucket Policy
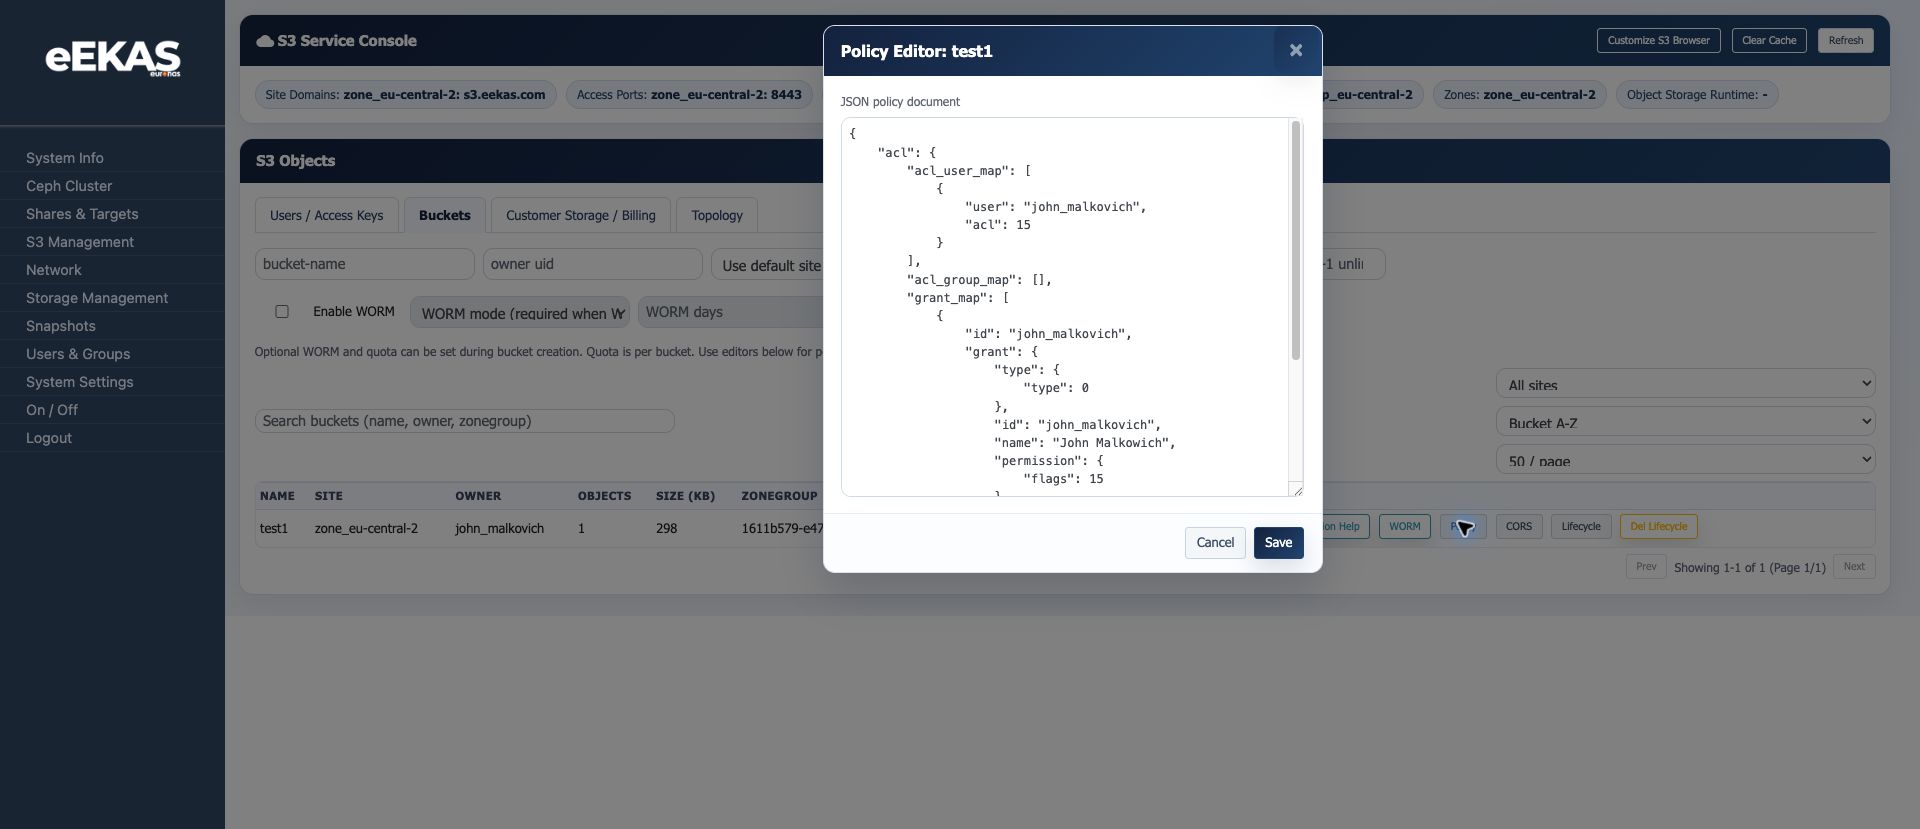
Bucket Policies steuern Zugriffe auf Bucket-Ebene. Eine fehlerhafte Policy kann legitime Zugriffe blockieren oder Daten zu weit öffnen.
Lifecycle
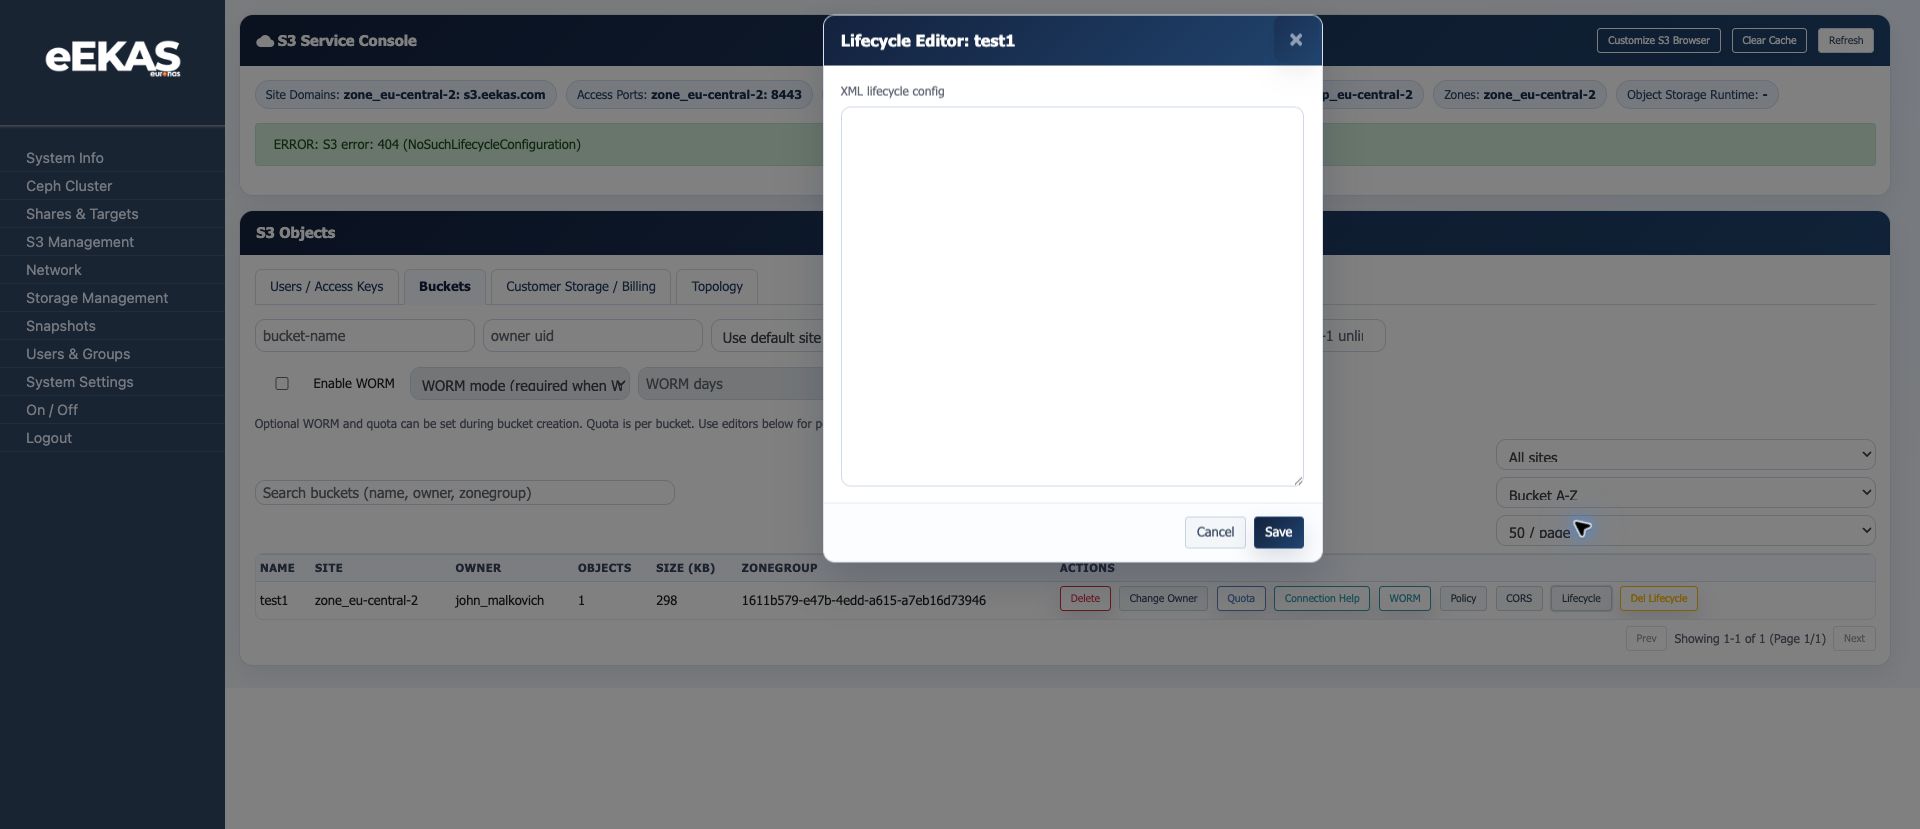
Lifecycle-Regeln automatisieren Objektverwaltung, zum Beispiel Ablaufzeiten oder Bereinigung alter Versionen.
Gute Praxis
- Bucket-Namen konsistent planen.
- Quotas vor Übergabe an Benutzer setzen.
- WORM nur für passende Compliance- oder Archivfälle aktivieren.
- Policies klein und überprüfbar halten.
- Lifecycle-Regeln zuerst mit Testdaten validieren.
Bucket-Verwaltung über die API
Die Ausgabe vom 23. Oktober 2026 ergänzt POST /api/v1/object-storage/buckets/owner für Eigentümerwechsel sowie GET/PUT unter /api/v1/object-storage/buckets/versioning und /api/v1/object-storage/buckets/worm. Verfolgen Sie Eigentümerwechsel über die zurückgegebene status_url und prüfen Sie den neuen Eigentümer.
WORM-Änderungen benötigen confirmed=true. Verwenden Sie worm_mode=GOVERNANCE oder COMPLIANCE und genau eines von worm_days oder worm_years. clear_default=true entfernt nur die Vorgabe: Bereits geschützte Objekte behalten ihre Aufbewahrung. Versionierung und WORM unterliegen denselben Schutzprüfungen wie die GUI.
S3-WORM-SMB-Zuordnungen können über /api/v1/object-storage/worm-smb gelesen, erstellt, geändert und entfernt werden. Prüfen Sie vor der Zugriffskonfiguration /worm-smb/preflight und /worm-smb/identities. Pflichtfelder stehen in der installierten API-Spezifikation. Lesen Sie vor Änderungen die SMB-WORM-Anleitung.
S3-Dienstzustand und Konfiguration
GET /api/v1/ceph/storage/overview liefert Ceph-Zustand, Kapazität, OSDs und Pools. GET /api/v1/observability/ceph bietet vorhandene Historie für 1h, 6h, 24h, 7d, 30d oder 90d. Fehlende Messwerte sind unbekannt und keine gesunden Nullwerte.
GET/PUT /api/v1/ceph/storage/s3-certificate und /api/v1/ceph/storage/s3-ip-group lesen oder ändern S3-Zertifikate und IP-Gruppenzuordnung. Änderungen benötigen Bestätigung und liefern Jobs. Zertifikate und private Schlüssel gehören in JSON-Anfragekörper; die Zertifikatsabfrage liefert keinen privaten Schlüssel. Prüfen Sie Abschluss und Dienstverbindung.