
Verwaltetes SMB mit Active Directory – Administratorhandbuch
Inhalt
- Zweck und Sicherheit
- Voraussetzungen
- 1. Cluster und Ceph prüfen
- 2. Laufwerk prüfen
- 3. IP-Gruppe konfigurieren
- 4. Active Directory beitreten
- 5. Freigabe erstellen oder prüfen
- 6. Client-Abnahme
- 7. Kontrolliertes Failover
- Überwachung
- Fehlerbehebung
- Rollback
Zweck und Sicherheit
Für Linux-, Storage- und Windows-Administratoren, die CephFS über eEKAS-verwaltetes SMB mit Microsoft Active Directory bereitstellen.
Voraussetzungen
| Element | Anforderung |
|---|---|
| Cluster | Drei gesunde Knoten mit Quorum |
| Ceph | HEALTH_OK; PGs active+clean |
| Laufwerk | Gesundes CephFS-Laufwerk mit Kapazität |
| Netzwerk | Statische Knotenadressen und freie VIPs |
| AD | Auflösbarer Realm; DNS/KDC/LDAP/SMB erreichbar; delegiertes Join-Konto und OU |
| Zeit | Jeder Knoten kann mit dem DC synchronisieren |
| Clients | SMB3 und Erreichbarkeit aller VIPs |
Realm, NetBIOS-Domäne, DC/DNS, OU, IP-Gruppe, Knotenreihenfolge, VIPs, Laufwerk, Freigabe, Kapazität und Rechte dokumentieren. Keine Kennwörter notieren.
1. Cluster und Ceph prüfen
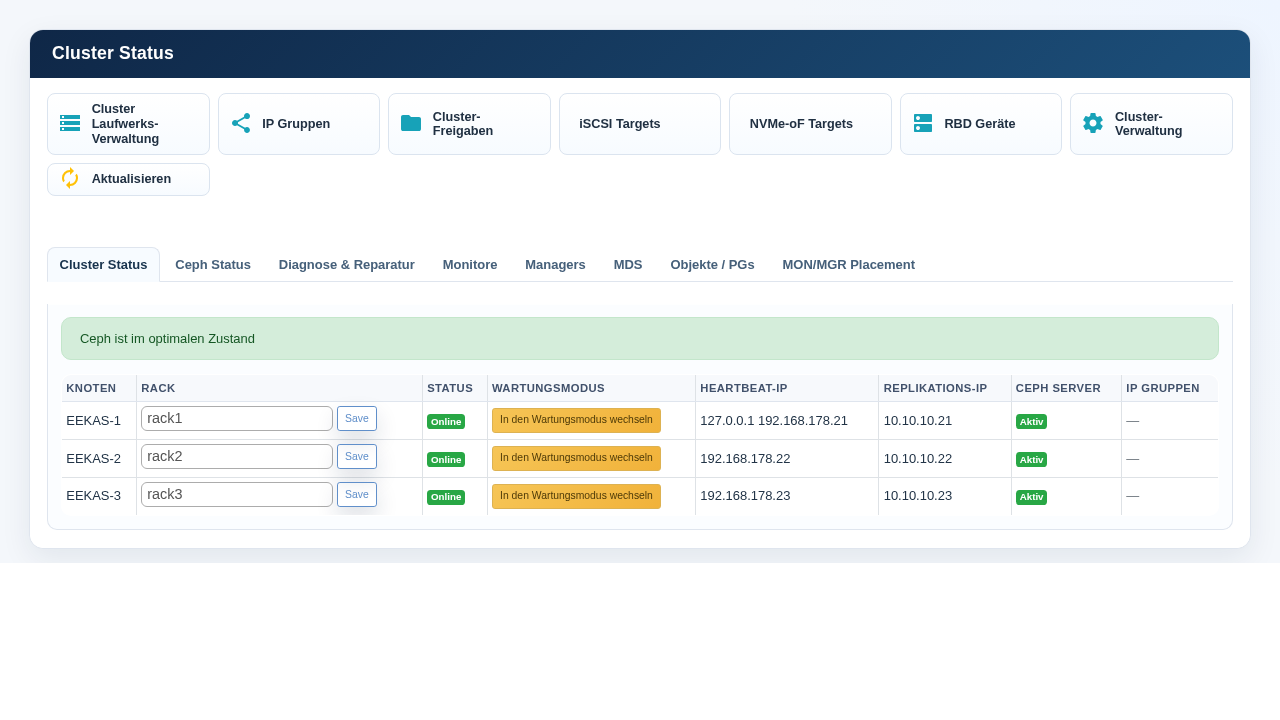
- Cluster Management → Cluster Status öffnen.
- Alle Knoten Online und Ceph Server Aktiv bestätigen.
- Optimalen Ceph-Zustand und alle PGs active+clean prüfen.
- Bei inactive, peering, undersized oder degraded nicht fortfahren.
2. Laufwerk prüfen
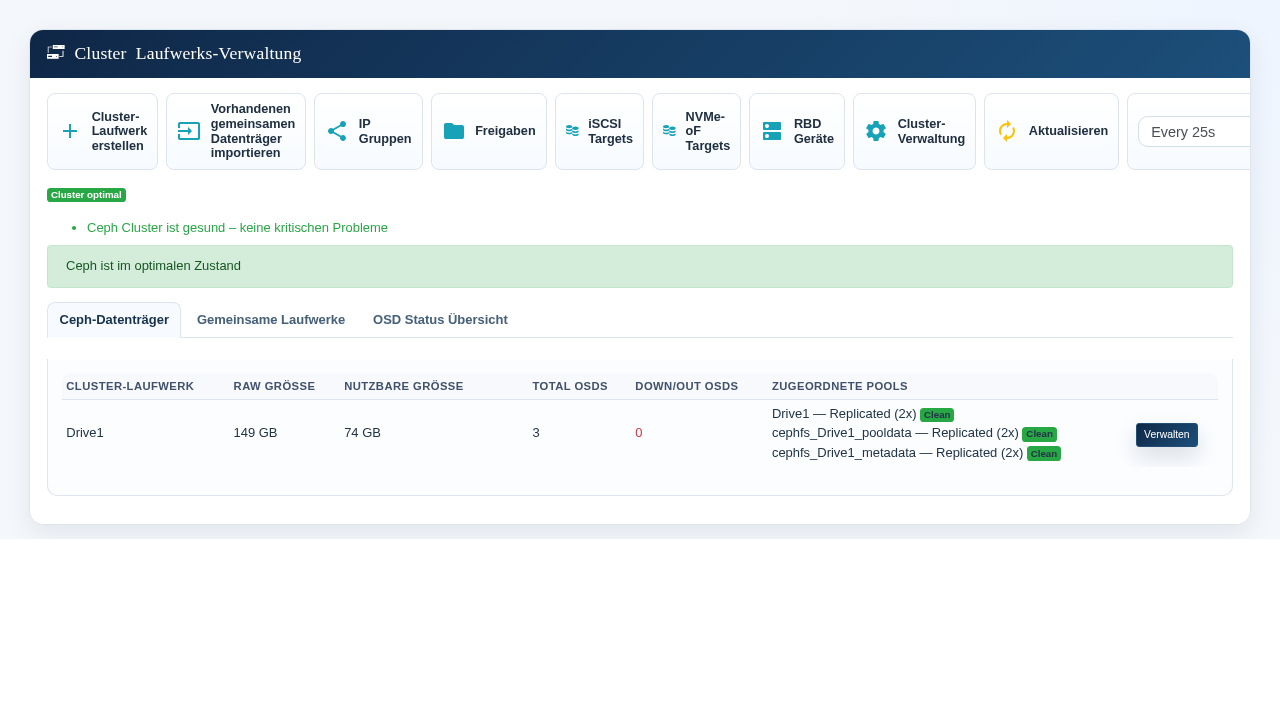
- Cluster-Laufwerksverwaltung öffnen.
- Laufwerk und Clean-Status der Pools bestätigen.
- Keine Down/Out-OSDs und genügend Kapazität prüfen.
- Nach Speichererstellung auf gesunden Ceph-Zustand warten.
3. IP-Gruppe konfigurieren
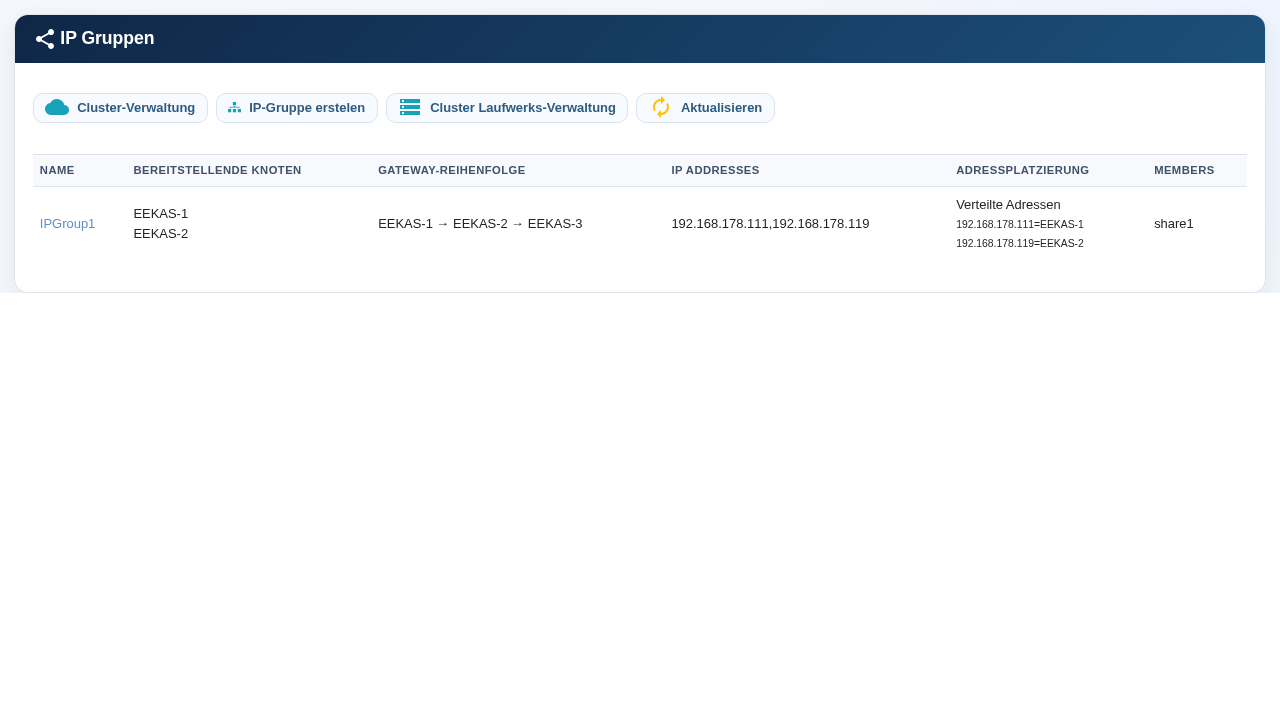
- Cluster Management → IP Groups öffnen.
- Berechtigte Gateway-Knoten hinzufügen und ihre bevorzugte Reihenfolge festlegen.
- Eine freie Serviceadresse aus dem Clientnetz hinzufügen. Weitere Adressen nur ergänzen, wenn Verbindungen verteilt werden sollen.
- Für eine einzelne Adresse oder eine einfache Active/Passive-Platzierung die zusammengehaltene Platzierung verwenden; bei mehreren Adressen die verteilte Platzierung wählen, wenn sie auf unterschiedlichen Knoten aktiv sein sollen.
- Maske, Routing, VLAN und Adresskonflikte prüfen.
4. Active Directory beitreten
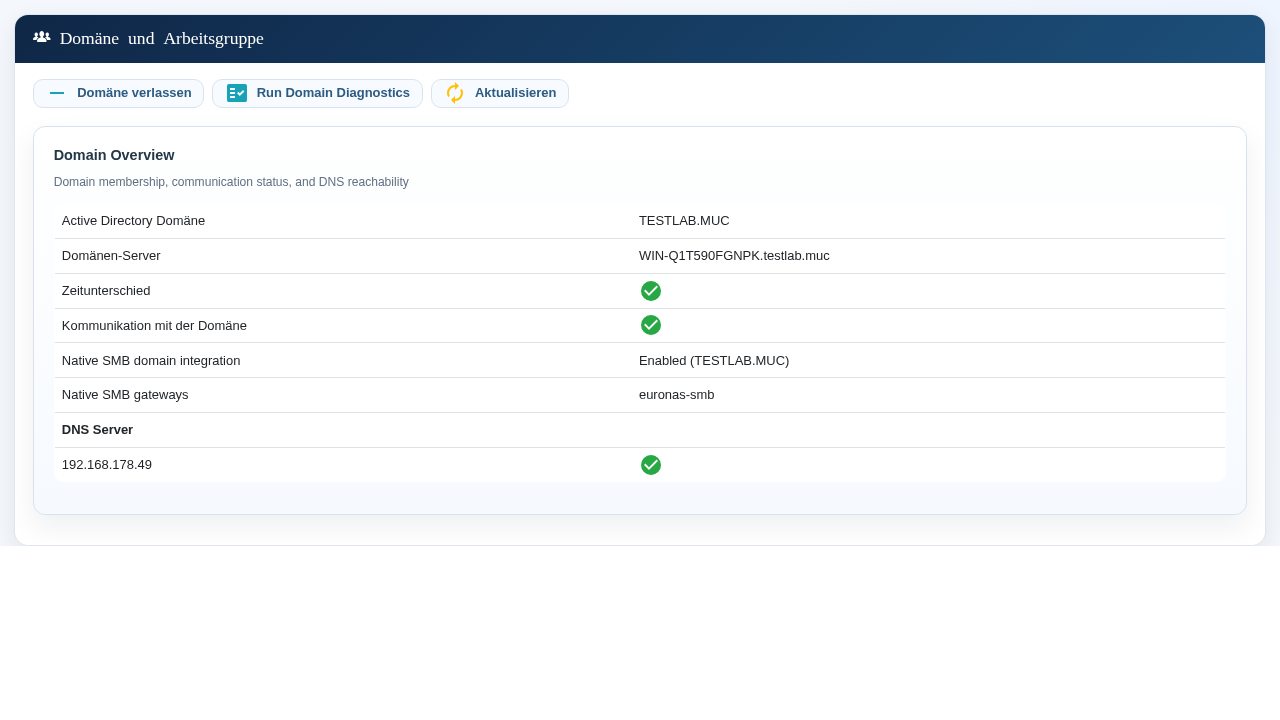
- Domänen- und Arbeitsgruppenverwaltung öffnen.
- FQDN-Realm, delegierten Join-Benutzer, Kennwort, DNS/DC und Computer-OU eingeben.
- Clusterbeitritt starten und nicht unterbrechen.
- Der Ablauf synchronisiert Peers, verbindet alle Knoten, speichert das Profil des eEKAS-verwalteten SMB-Dienstes und erstellt die verwalteten Gateways im AD-Modus neu.
- Domain Diagnostics: Joined, DNS/Communication Reachable, gesunde Zeit und SMB Available auf jedem Knoten.
5. Freigabe erstellen oder prüfen
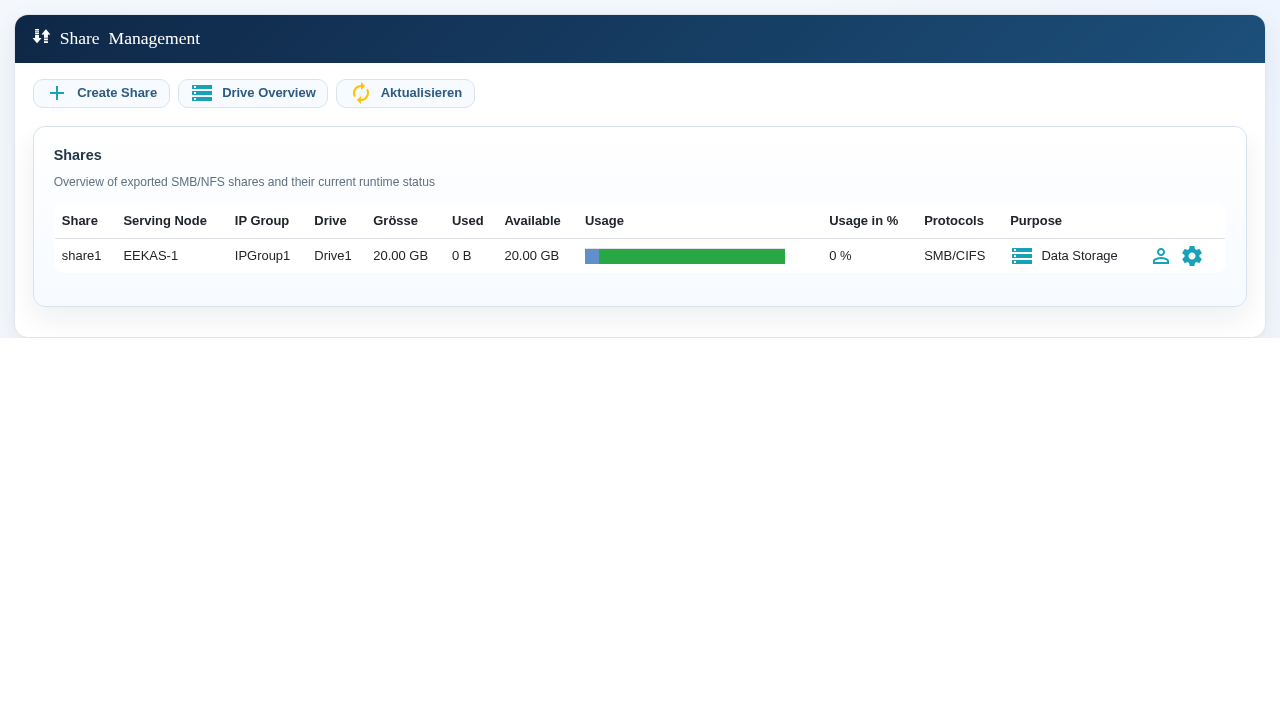
- Share Management öffnen.
- Create Share und CephFS-Laufwerk wählen; eindeutigen Namen und Kapazität setzen.
- SMB/CIFS und vorgesehene IP-Gruppe wählen.
- AD-Benutzer/-Gruppen zuweisen; Gruppen bevorzugen.
- Laufwerk, IP-Gruppe, Protokoll und Status prüfen.
6. Client-Abnahme
Von einem berechtigten Domänenarbeitsplatz die Serviceadresse im Dateibrowser öffnen. Die erwartete Freigabe auflisten, eine neutrale Datei erstellen, lesen, umbenennen und löschen. Über jede veröffentlichte Serviceadresse wiederholen. Erlaubten und verweigerten Zugriff testen.
7. Kontrolliertes Failover
- HEALTH_OK, alle Knoten Online, CTDB gesund und erfolgreichen Schreibtest bestätigen.
- Besitzer jeder VIP dokumentieren.
- Eine VIP verschieben oder Besitzer in geplante Wartung setzen.
- Auf Platzierung auf einem anderen berechtigten Knoten warten.
- Mit derselben VIP neu verbinden und Testdatei lesen.
- Datei über eine zweite aktive VIP erstellen/löschen.
- Wartung beenden/Move löschen; bevorzugte Platzierung und Health prüfen.
Abnahmekriterium: Namensraum und AD-Autorisierung bleiben nach Neuverbindung verfügbar. Anwendungsspezifische Retries separat testen.
Überwachung
| Prüfung | Gesundes Ergebnis |
|---|---|
| Cluster | Alle Knoten Online; Quorum |
| Ceph | HEALTH_OK; PGs active+clean |
| MDS | Aktiv plus Standby |
| eEKAS-verwaltetes SMB | Erwartete Gateways running |
| CTDB | Recovery mode NORMAL; alle Knoten OK |
| AD | Join is OK; Diagnose gesund |
| DNS/Zeit | AD-DNS erreichbar; Offset tolerierbar |
| IP-Gruppe | VIPs auf berechtigten Knoten |
| Freigabe | Richtiges Laufwerk/Protokoll/IP-Gruppe/ACL |
Fehlerbehebung
| Symptom | Ursache | GUI-Maßnahme |
|---|---|---|
| Freigabe fehlt | Endpunkt/Ressource/Gateway | Share Management, Cluster Status und IP-Gruppe prüfen |
| Anmeldung fehlerhaft | DNS/Zeit/Trust/ACL | Domain Diagnostics; Realm-DNS, Zeit, Trust, Gruppe prüfen |
| VIP erreichbar; I/O fehlerhaft | CephFS/MDS/OSD/ACL | Ceph Status, Laufwerksverwaltung, Freigaberechte und Systemprotokoll prüfen |
| VIP wechselt nicht | Knoten-, Gateway- oder Netzwerkzustand | IP Groups, Cluster Status, Wartung und Warnungen prüfen |
| Adoptionswarnung | Gateway/CTDB-Stabilisierung | Detaillierte GUI-Meldung prüfen, Ceph reparieren und erneut versuchen |
| PGs peeren nach Zeitänderung | Zeitinkonsistenz | Alle Knoten mit demselben DC synchronisieren und auf gesunden Status warten |
Rollback
Schlägt die Übernahme des eEKAS-verwalteten SMB-Dienstes fehl, Ceph gesund halten, die detaillierte GUI-Meldung prüfen und den unterstützten Ablauf wiederholen. Das Verlassen der Domäne benötigt Downtime.
Nach Rollback Ceph, CTDB, VIP-Platzierung, Freigaben und Lese-/Schreibzugriff in der GUI und von einem Client prüfen.